> For the complete documentation index, see [llms.txt](https://docs.powermonitor.com.br/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.powermonitor.com.br/es/principais-funcionalidades/auditoria-e-seguranca.md).
# Auditoría y Seguridad
Auditoría y Seguridad de Power Monitor: quién tiene y quién tenía acceso a qué, quién vio cada informe y desde dónde, service principals, RLS, uso compartido directo, suscripciones y riesgo conductual
"¿Quién tenía acceso a este informe el día en que se filtraron los números?" El portal de Power BI responde quién tiene acceso **hoy**, workspace por workspace. El registro de actividad guarda los eventos por un tiempo limitado, en un formato que nadie puede leer sin armar un proyecto de datos.
Power Monitor recolecta, guarda y organiza todo eso para que usted responda en minutos lo que pregunten la auditoría, el área legal o la seguridad de la información.
## Quién tiene acceso, y por qué vía
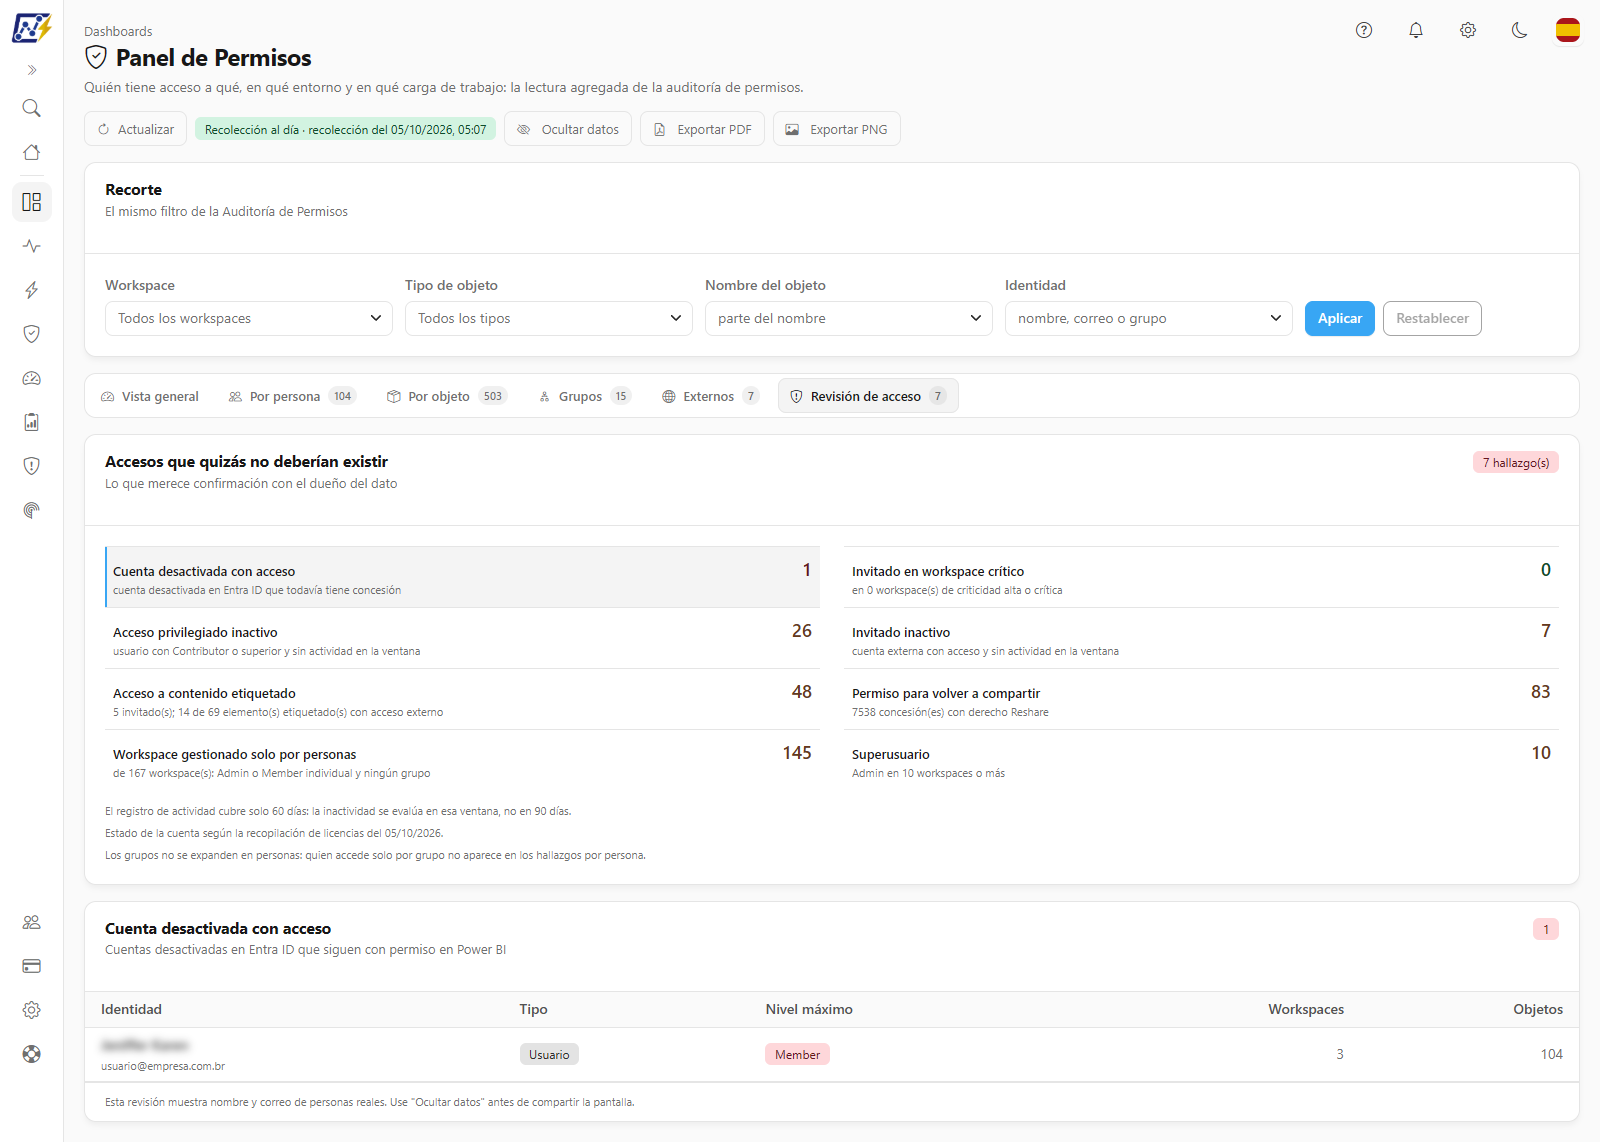
La **Auditoría de Permisos** y el **Panel de Permisos** muestran todos los permisos de workspaces, elementos de Fabric, gateways, conexiones y Power Embedded, incluido el acceso **heredado de grupos** y **del workspace**. Los hallazgos de riesgo aparecen listos: cuentas externas con permiso de escritura, workspaces sin administrador, accesos que tal vez no deberían existir.
Panel de Permisos: accesos que merecen revisión
## Quién tenía acceso, en una fecha pasada
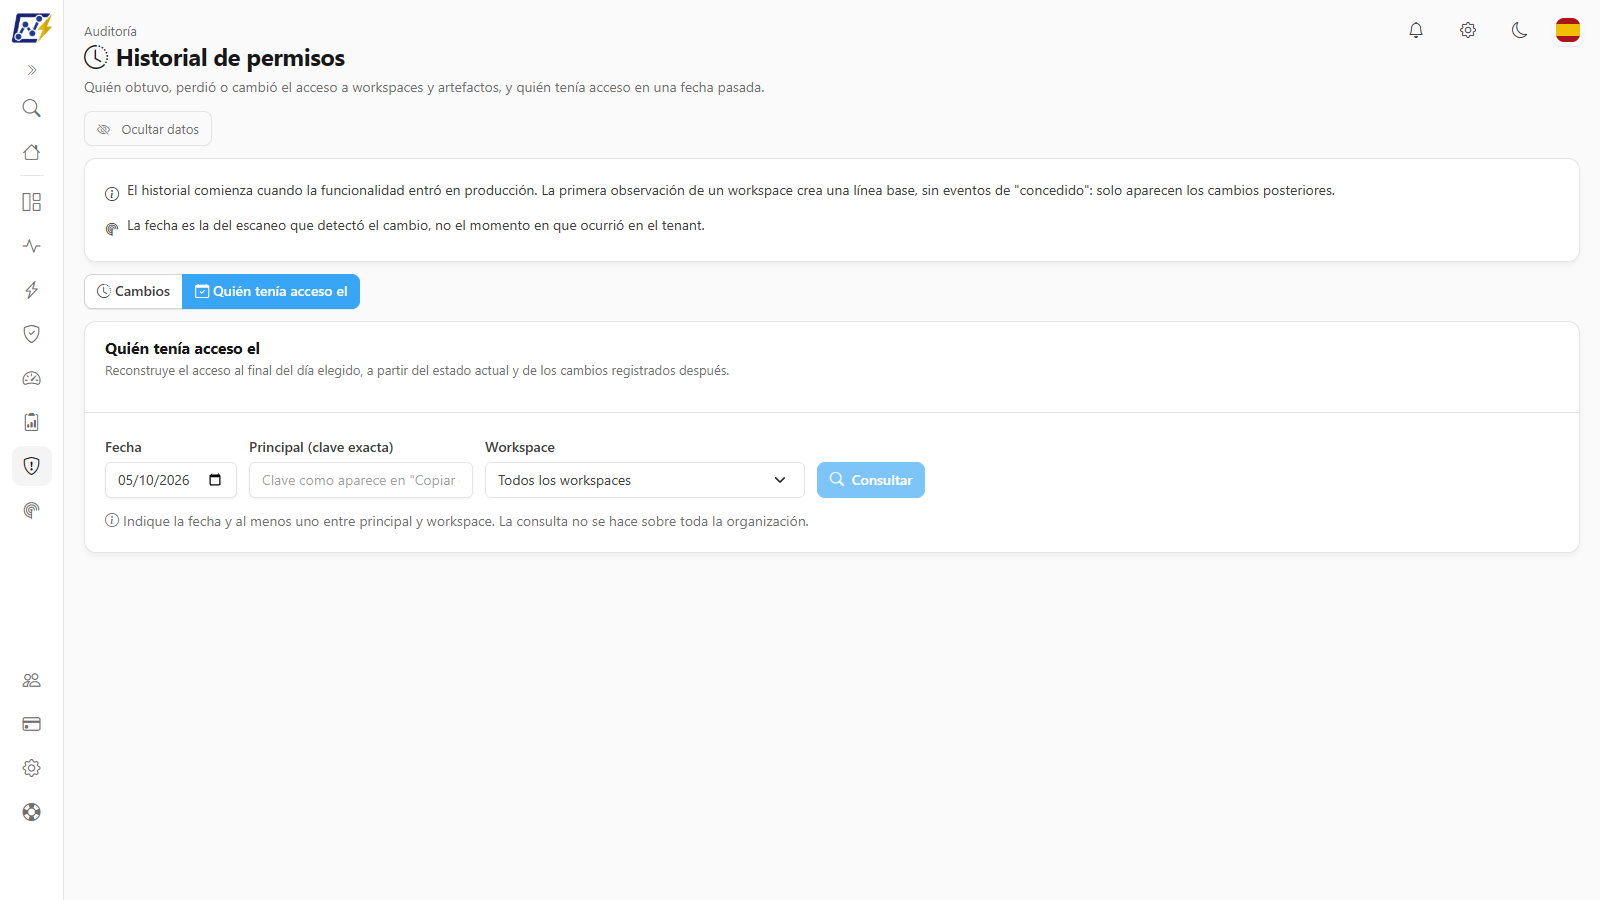
El **Historial de permisos** registra quién obtuvo, perdió o cambió su acceso a lo largo del tiempo y responde, para cualquier fecha cubierta, **quién tenía acceso** a un workspace o artefacto. Es la pregunta con la que empieza toda investigación de incidentes.
Quién tenía acceso en una fecha
## Quién vio qué, y desde dónde
* **Visión General de Eventos:** todas las actividades de Power BI y de Fabric (visualizaciones, ediciones, eliminaciones, uso compartido, Copilot, administración), con un acceso directo a las **acciones críticas**.
* **Visualizaciones de Informes:** quién abrió cada informe o dashboard, con el país, el estado y la ciudad de origen del acceso.
* **Alertas de acceso:** accesos desde un país nuevo, saltos de distancia improbables entre dos accesos y accesos simultáneos.
## Riesgo conductual
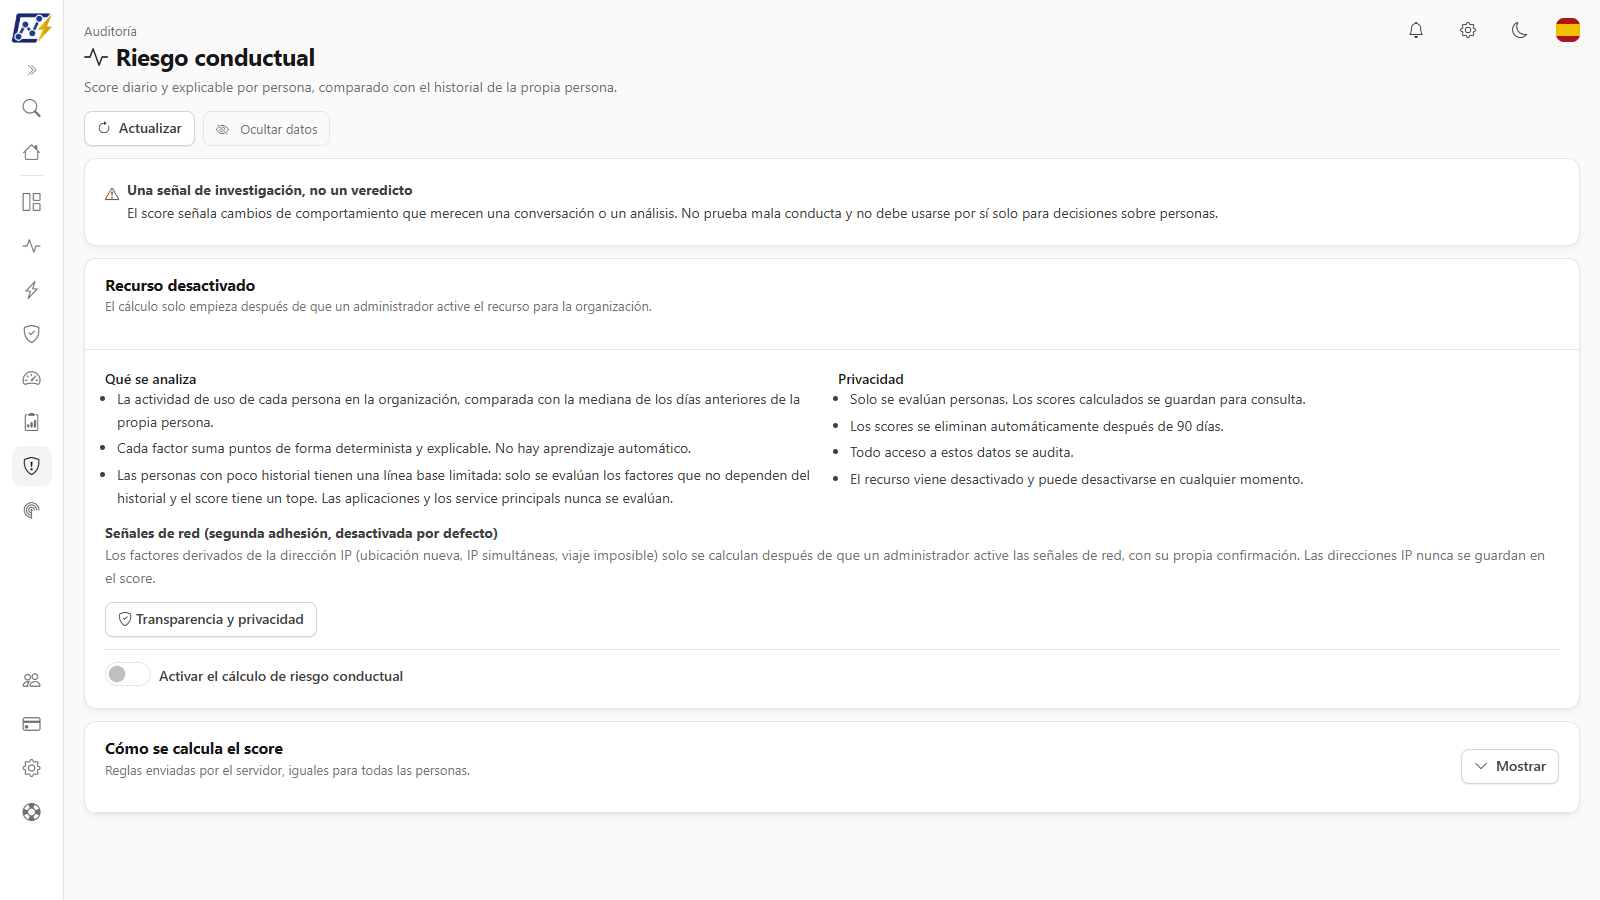
Un **score diario de 0 a 100**, por persona, que compara la actividad de cada uno con su propio historial y señala los cambios que merecen atención: un pico de exportaciones, una cuenta que vuelve después de meses inactiva, accesos desde lugares distantes en poco tiempo. Cada score muestra los factores que lo componen, sin caja negra, y la organización decide si activa el recurso y las señales de red. Ayuda a encontrar el riesgo antes de que se convierta en un incidente.
Riesgo conductual por persona
## Las auditorías que nadie hace a mano
* **Service Principals:** aplicaciones con permiso directo en el entorno, con énfasis en la escritura y la administración de workspaces por parte de terceros.
* **Seguridad de Nivel de Fila:** roles de RLS de cada modelo, miembros y filtros, y los hallazgos (modelo etiquetado sin RLS, rol sin miembros o sin filtro).
* **Uso Compartido Directo:** quién accede a un elemento sin tener acceso a su workspace.
* **Suscripciones de Correo:** informes con suscripción programada y cuántos suscriptores son de un dominio externo.
* **Revisiones de acceso:** campañas en las que los responsables de cada workspace confirman, persona por persona, quién debe conservar el acceso, con el registro de cada decisión.
## Y la auditoría del propio Power Monitor
Los inicios de sesión, las páginas visitadas, los cambios de configuración, los consentimientos, los correos enviados y las acciones ejecutadas sobre las capacidades también quedan registrados. Quien administra Power Monitor también es auditable.
## Por qué es importante
* **Cumplimiento sin hojas de cálculo:** LGPD, ISO 27001 y SOC 2 exigen un registro histórico, y ya está listo.
* **Investigaciones en minutos:** quién tenía acceso, quién vio y desde dónde, en una sola herramienta.
* **Menor superficie de riesgo:** los accesos excesivos, externos y olvidados aparecen antes de la auditoría.
## Páginas relacionadas
* [Auditoría](/es/power-monitor/auditoria.md): todas las pantallas del módulo
* [Panel de Permisos](/es/power-monitor/dashboards/dashboard-de-permissoes.md)
* [Permisos y Accesos](/es/principais-funcionalidades/permissoes-e-acessos.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.powermonitor.com.br/es/principais-funcionalidades/auditoria-e-seguranca.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.