> For the complete documentation index, see [llms.txt](https://docs.powermonitor.com.br/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.powermonitor.com.br/es/readme/como-instalar-o-power-monitor/instalacao-automatica.md).
# Instalación automática
Paso a paso de la instalación automática de Power Monitor: consentimientos, creación de la aplicación en Entra ID, aceptación de los términos, permisos adicionales, fuente de métricas de capacidad y s
En la **Instalación Automática** (recomendada), el asistente de Power Monitor configura todo en su tenant por usted: crea el **App Registration**, el **Service Principal**, el **client secret** y un **grupo de seguridad**, y aplica la **configuración del inquilino de Fabric** que habilita las API de administración para esa aplicación.
Esta página continúa a partir del paso **Tipo de Instalación**. Los pasos anteriores (región, organización y facturación) se encuentran en [¿Cómo instalar Power Monitor?](/es/readme/como-instalar-o-power-monitor.md)
{% hint style="info" %}
**Quién debe ejecutarla:** una cuenta de **Administrador global** de Entra ID (o con permiso para registrar aplicaciones, crear grupos y conceder el consentimiento de administrador). Para que se aplique la configuración del inquilino de Fabric, la misma cuenta también debe ser **Administrador de Fabric (Power BI)**. Si no lo es, la instalación se completa con una pendencia, que un administrador de Fabric resuelve después (consulte el paso 3).
{% endhint %}
El recorrido del modo automático tiene 9 etapas: **Organización › Facturación › Instalación › Permisos › Automático › Permisos adicionales › Fuente de Métricas › Workspaces › Completado**.
***
## Paso a paso
{% stepper %}
{% step %}
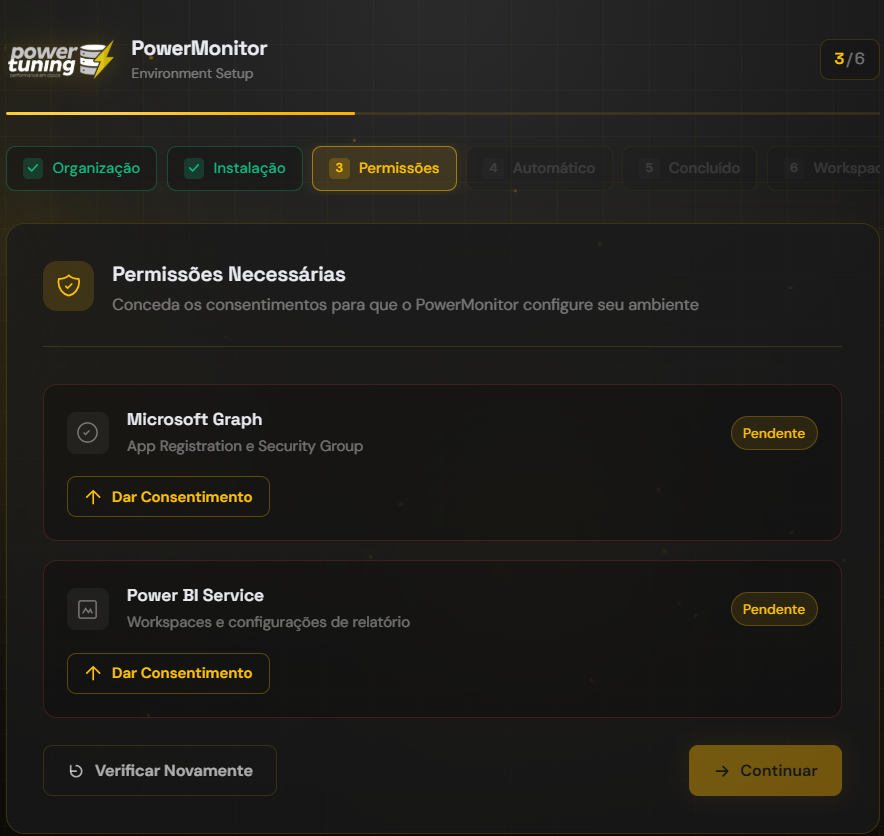
### Permisos Necesarios
En la pantalla **Permisos Necesarios**, conceda los dos consentimientos de administrador que el asistente usa **durante** la instalación:
| Tarjeta | Para qué sirve |
| --------------------------------------------------------------- | ------------------------------------------------------------------------------------------- |
| **Microsoft Graph** (App Registration y Grupo de Seguridad) | Crear la aplicación, el Service Principal, el secret y el grupo de seguridad en su Entra ID |
| **Power BI Service** (Workspaces y configuraciones de informes) | Aplicar la configuración del inquilino de Fabric y listar los workspaces del tenant |
Haga clic en **Dar Consentimiento** en cada tarjeta. En la ventana de Microsoft, **marque la opción "Consent on behalf of your organization"** (Consentimiento en nombre de la organización) antes de aceptar: sin ella, el estado queda como **Consentimiento de Administrador Pendiente** y la instalación no puede continuar. En ese caso, use **Conceder de Nuevo (con Admin Consent)**.
El asistente verifica el estado automáticamente cada 10 segundos. Si alguna tarjeta no cambia a **Concedido**, haga clic en **Verificar de Nuevo**. Con las dos concedidas, haga clic en **Continuar**.
Consentimientos de Microsoft Graph y de Power BI Service
{% hint style="warning" %}
Si el navegador bloquea la ventana de consentimiento, permita las ventanas emergentes para Power Monitor y vuelva a hacer clic.
{% endhint %}
{% endstep %}
{% step %}
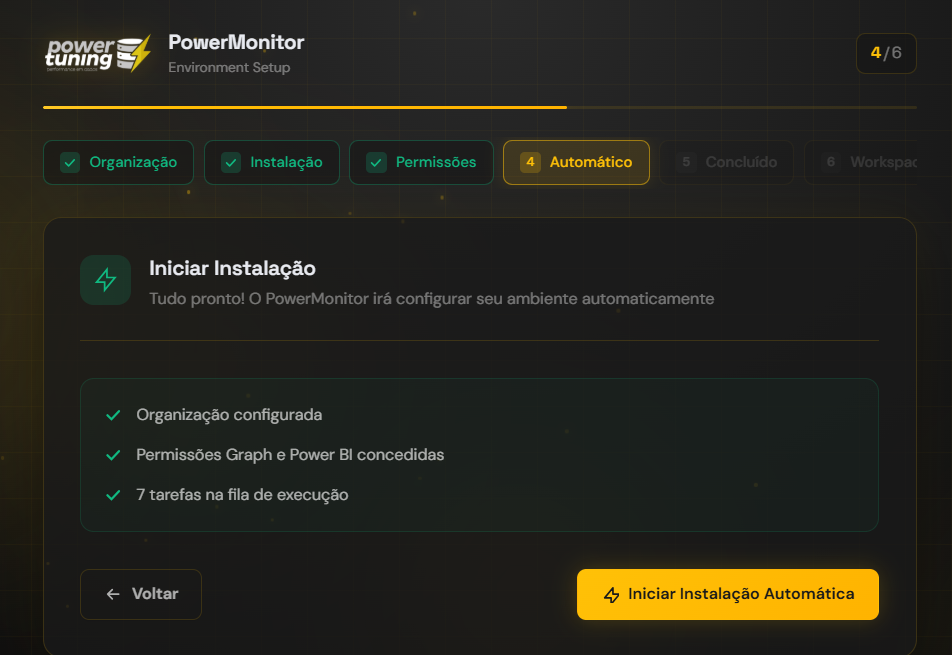
### Iniciar Instalación
Revise el resumen y haga clic en **Iniciar Instalación Automática**. La ventana **Configurando Entorno de Azure** muestra el avance de cada tarea:
1. **Crear App Registration**
2. **Crear Service Principal**
3. **Generar Client Secret**
4. **Crear Security Group**
5. **Agregar al Grupo** (el Service Principal se incorpora al grupo de seguridad)
6. **Configurar Power BI** (aplica la configuración del inquilino de Fabric al grupo)
7. **Guardar Credenciales** (las credenciales se guardan cifradas en Power Monitor)
Al final, el asistente también **elimina los permisos temporales** concedidos en el paso anterior, que solo eran necesarios para la instalación.
Avance de la instalación automática
{% endstep %}
{% step %}
### Verifique el resultado de la configuración de Power BI
La etapa **Configurar Power BI** separa las configuraciones del inquilino en **obligatorias** y **opcionales**:
* **Todo aplicado:** la instalación continúa normalmente.
* **Opcionales no aplicadas:** la instalación continúa; algunos recursos específicos pueden quedar no disponibles hasta que se habiliten.
* **Obligatorias no aplicadas** (por ejemplo, porque la cuenta utilizada no es administradora de Fabric): la instalación **se completa de todos modos**, con el aviso *"Instalación completada con una pendencia"*. **La recopilación de datos no funciona** hasta que un administrador de Fabric habilite esas configuraciones.
{% hint style="danger" %}
No vuelva a realizar la instalación por este aviso: las credenciales ya se guardaron. Pida a un administrador de Fabric que complete la etapa en **Configuración › Permisos adicionales › Permisos básicos de Fabric**, o que habilite manualmente en el portal de administración de Fabric las configuraciones indicadas en [Requisitos previos](/es/documentacion-tecnica/instalacao/pre-requisitos.md#configuracion-de-inquilino-de-fabric).
{% endhint %}
{% endstep %}
{% step %}
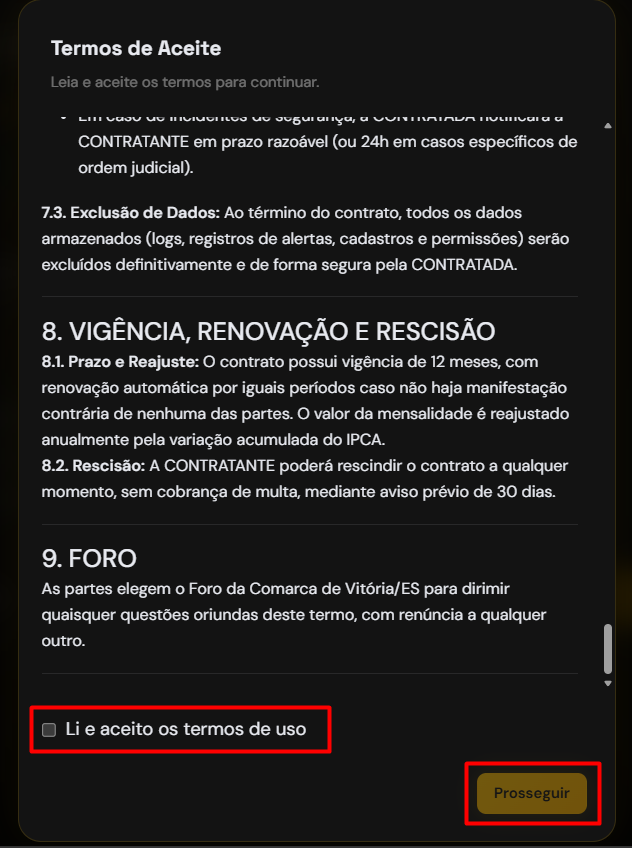
### Términos de Aceptación
Lea los **Términos de Uso, la Política de Privacidad y las Condiciones Comerciales**, marque **Leí y acepto los términos de uso** y haga clic en **Continuar**. La aceptación **activa la organización**: a partir de aquí, el período de evaluación de 30 días está vigente y salir del asistente ya no elimina nada.
Aceptación de los términos
{% endstep %}
{% step %}
### Permisos adicionales (opcional)
Conceda ahora los permisos opcionales que habilitan recursos adicionales. Cada permiso se concede **con la cuenta de quien hace clic**, que debe tener el rol indicado en cada grupo:
| Grupo | Permiso | Qué habilita |
| ---------------------------------------------------------------------------------------------------------------- | ----------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Permisos de Microsoft Fabric** (Administrador de Fabric; para gateways, también administrador de los gateways) | **Gateways y conexiones** | El Service Principal como administrador de los gateways y usuario de las conexiones sin gateway, para monitorear gateways y mapear conexiones |
| **Permisos de Microsoft Entra ID (Graph)** (Administrador global o Administrador de roles con privilegios) | **Vigencia del secreto de la aplicación** | Lectura de la fecha de vencimiento del client secret, para avisar antes de que venza |
| | **Importación de usuarios de Entra ID** | Lectura de usuarios, grupos y miembros; habilita el botón "Importar desde Entra ID" en Usuarios y la expansión de grupos en las pantallas de permisos |
| | **Etiquetas de confidencialidad** | Permiso `SensitivityLabels.Read.All`, que solo lee las definiciones de las etiquetas de Microsoft Purview (nunca el contenido etiquetado), para mostrar los nombres de las etiquetas en [Etiquetas y Certificación](/es/power-monitor/governanca/conformidade/rotulos-e-certificacao.md) |
| | **Licencias de Power BI** | Permisos `LicenseAssignment.Read.All` y `User.Read.All`, que solo leen las suscripciones y las licencias asignadas a cada usuario, para la pantalla [Licencias de Power BI](/es/power-monitor/governanca/tenant/licencas-power-bi.md). Como la instalación automática ya concede `Directory.Read.All`, que cubre esta lectura, la tarjeta normalmente ya aparece como concedida |
| | **Bot de Microsoft Teams** | Autoriza al bot de Power Monitor a enviar alertas en los canales de Teams de la organización |
| **Permisos de Azure** (Owner en las suscripciones de las capacidades, o una combinación equivalente de roles) | **Capacidades (Gobernanza)** | El Service Principal como Administrador y Contribuidor de las capacidades, y lectura (Reader) de las suscripciones, para pausar, reanudar y cambiar el tamaño (SKU) de capacidades |
| | **Costo de Capacidad** | Rol **Cost Management Reader** en las suscripciones, para leer el costo de cada capacidad |
El botón **Conceder todos los permisos necesarios** ejecuta todas las concesiones en secuencia, con el estado de cada una. Puede **Continuar** sin conceder nada (el asistente solicita confirmación) u **Omitir** la etapa: todo se puede hacer más tarde en **Configuración › Permisos adicionales**.
* **Costo de Capacidad** depende de **Capacidades (Gobernanza)**: si esta falla, la tarjeta de costo muestra un error de dependencia (y no "No aplicable") y se concede justo después, cuando hace clic en **Reintentar** en el permiso de capacidades. El rol **Cost Management Reader** solo se concede en las suscripciones que tienen capacidad Fabric o Power BI Embedded.
* Al conceder **Costo de Capacidad** desde el asistente, Power Monitor ya prueba el acceso: el [Escaneo de Costo de Capacidad](/es/power-monitor/mapeamento/custo-de-capacidade.md) queda habilitado sin necesidad de probar la conexión después en Configuración. Una asignación recién creada que todavía se está propagando en Azure cuenta como concedida.
* Cada **Reintentar** vuelve a leer el estado de todas las tarjetas.
{% endstep %}
{% step %}
### Fuente de Métricas (opcional)
El consumo de las capacidades (Capacity Units) se lee de la aplicación **Microsoft Fabric Capacity Metrics**, instalada en su tenant. En esta etapa:
1. Si se le solicita, haga clic en **Autorizar acceso a Power BI** para que el asistente busque la aplicación en los workspaces del tenant.
2. Elija el **Workspace** donde está instalado Fabric Capacity Metrics y su **Modelo semántico**.
3. Haga clic en **Guardar y Continuar**.
Al guardar, el Service Principal se agrega como **Administrador** de ese workspace y el **monitoreo de consumo se activa automáticamente para todas las capacidades**. Como el escaneo de capacidades de la instalación se ejecuta en paralelo, las capacidades que solo aparezcan en el inventario después (en las primeras horas, hasta unas 5 horas tras la instalación) también se activan automáticamente. Si, pasado ese plazo, *Configuración › Monitoreo* todavía no muestra una capacidad, actívela manualmente (consulte [Activar Monitoreo de Capacidad](/es/power-monitor/monitoramento/capacidades/ativar-monitoramento-de-capacidade.md)).
{% hint style="info" %}
Si no se encuentra ningún workspace con Fabric Capacity Metrics, instale la aplicación desde AppSource de Power BI y haga clic en **Verificar de nuevo**, u omita la etapa y configúrela más tarde en **Configuración › Monitoreo** (**Fuente de Métricas de Capacidad**). Si la aplicación está desactualizada, reinstálela para obtener la versión actual.
Si la app del workspace elegido todavía no tiene ninguna capacidad cargada (por ejemplo, porque se acaba de instalar y la conexión de los datos no se completó), aparece *La Fabric Capacity Metrics App de este workspace todavía no tiene ninguna capacidad cargada...*. Abra la app en Power BI, complete la conexión de los datos, espere a que se actualice el modelo semántico y haga clic en **Intentar de nuevo**, o haga clic en **Omitir** y configúrela más tarde en *Configuración › Monitoreo*.
{% endhint %}
{% endstep %}
{% step %}
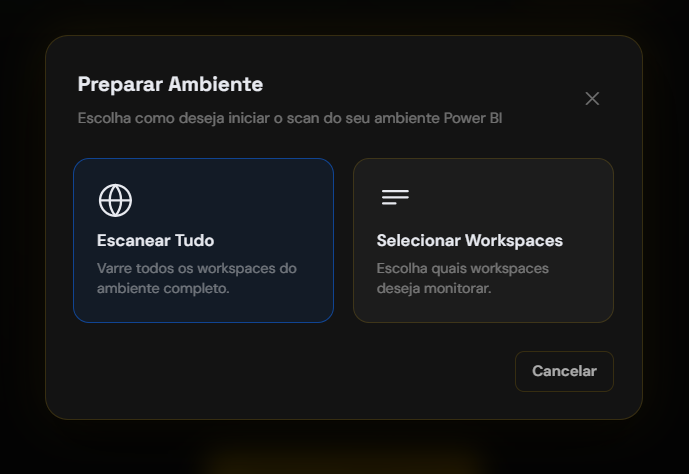
### Seleccionar Workspaces
Elija qué workspaces se van a monitorear. Use la búsqueda por nombre, **Seleccionar todos** o **Limpiar selección**:
* **Todos seleccionados** (botón **Escanear Entorno Completo**): se monitorean todos los workspaces, y los que se creen en el futuro también se incorporan al monitoreo automáticamente.
* **Algunos seleccionados** (botón **Preparar Entorno (N)**): solo se monitorean los elegidos. Los workspaces nuevos detectados después quedan **fuera** del monitoreo, hasta que un administrador los incluya.
Al preparar el entorno, el Service Principal también se agrega como **Administrador** de los workspaces elegidos.
{% hint style="warning" %}
La elección afecta la facturación: solo los elementos de los workspaces monitoreados entran en el conteo. Consulte [¿Qué se cuenta como artefacto?](/es/perguntas-frequentes/licenciamento/o-que-e-contado-como-artefato.md)
{% endhint %}
Selección de workspaces
{% endstep %}
{% step %}
### Preparación del entorno y finalización
Power Monitor inicia los primeros escaneos (capacidades, workspaces, gateways, conexiones y aplicaciones) y muestra la pantalla de preparación del entorno con el progreso real:
* la lista **Escaneos iniciales**, con una fila por escaneo y la fase de cada uno: **En cola**, **En ejecución** (con los elementos procesados, por ejemplo *12 de 40*) o **Reintentando**;
* la barra general con el porcentaje y el resumen *4 de 6 terminados*. La barra nunca retrocede, aunque un escaneo vuelva a la cola;
* el titular con lo que se está ejecutando ahora (por ejemplo, *Escaneando workspaces*) o *En cola: esperando a que el servicio de recolección inicie los escaneos*.
Los escaneos independientes (capacidades, workspaces, aplicaciones y gateways) empiezan juntos y de inmediato, sin esperar el ciclo de 5 minutos del servicio de recolección; los que dependen de otros (conexiones y conexiones de los modelos semánticos) empiezan en cuanto termina su requisito previo.
Al final, el titular muestra el resultado:
| Mensaje | Qué significa |
| ------------------------------------------------------------------------ | ------------------------------------------------------------------------------------------------------------------------------------------------------ |
| *Todo listo, ¿comenzamos?* | Todos los escaneos iniciales terminaron. |
| *Entorno configurado, pero algunos escaneos fallaron.* | El entorno está listo; los escaneos que fallaron se listan y se ejecutan de nuevo en la recolección automática diaria. |
| *Entorno configurado. La recolección inicial continúa en segundo plano.* | La pantalla se cerró antes de que todos terminaran. Los datos aparecen en el panel y en las pantallas de inventario a medida que termina cada escaneo. |
| *Entorno configurado. No fue posible seguir el progreso.* | El seguimiento falló, pero los escaneos continúan en segundo plano. |
Después, la pantalla **¡Instalación Completada!** muestra el ID de la organización y el botón **Abrir el panel**.
Si no fue posible agregar el Service Principal a algunos workspaces (por ejemplo, por el límite de solicitudes de Power BI), un aviso indica cómo completarlo más tarde en **Configuración › Permisos adicionales › Agregar Service Principal a los Workspaces**.
{% endstep %}
{% endstepper %}
***
## Cómo usar
### Cómo resolver el estado "Consentimiento de Administrador Pendiente"
1. En el paso **Permisos Necesarios**, haga clic en **Conceder de Nuevo (con Admin Consent)** en la tarjeta pendiente.
2. En la ventana de Microsoft, marque **Consent on behalf of your organization** (Consentimiento en nombre de la organización) y acepte. Solo los administradores del tenant ven esta opción.
3. Espere la verificación automática (cada 10 segundos) o haga clic en **Verificar de Nuevo**. Con las dos tarjetas en **Concedido**, haga clic en **Continuar**.
### Cómo omitir una etapa opcional
Las etapas **Permisos adicionales**, **Fuente de Métricas** y **Seleccionar Workspaces** se pueden dejar para más tarde.
1. En la etapa, haga clic en **Omitir**.
2. Lea el aviso de la ventana (por ejemplo, **¿Omitir la fuente de métricas de capacidad?**) y haga clic en **Sí, omitir paso**. Para volver, haga clic en **Seguir en este paso**.
3. Después de la instalación, complete lo que quedó pendiente: [Permisos adicionales](/es/power-monitor/configuracoes/permissoes-adicionais.md#como-usar), [Fuente de Métricas](/es/power-monitor/configuracoes/monitoramento.md#como-configurar-la-fuente-de-metricas-de-capacidad) o la selección de workspaces en *Gobernanza ›* [*Workspaces*](/es/power-monitor/governanca/workspaces.md#monitoreo-de-workspaces) (botón **Monitoreo de Workspaces**).
### Cómo resolver la pendencia de la configuración del inquilino de Fabric
Úselo cuando la instalación terminó con el aviso *"Instalación completada con una pendencia"*.
1. Pida a un **Administrador de Fabric** que inicie sesión en Power Monitor (regístrelo antes en [Usuarios](/es/power-monitor/usuarios.md#crear-un-usuario), como Administrador).
2. Con esa cuenta, abra *Configuración › Permisos adicionales* y, en la tarjeta **Permisos básicos de Fabric**, haga clic en **Aplicar configuraciones** y en **Confirmar**.
3. Espere hasta 15 minutos y haga clic en **Verificar**: las configuraciones críticas deben aparecer como **Concedida**.
## Próximos pasos
Después de la instalación, siga el [Primer acceso](/es/readme/primeiro-acesso.md). En especial:
* **Gateways:** active el monitoreo de gateways. Consulte [Activar el Monitoreo de Gateways](/es/power-monitor/monitoramento/gateways/ativar-monitoramento-de-gateways.md).
* **Capacidades:** si omitió la Fuente de Métricas, configúrela. Consulte [Activar el Monitoreo de Capacidad](/es/power-monitor/monitoramento/capacidades/ativar-monitoramento-de-capacidade.md).
* **Gobernanza de capacidad (pausar/reanudar/cambiar tamaño (SKU)):** consulte [Configuración de permisos en Azure](/es/readme/como-instalar-o-power-monitor/configuracao-de-permissoes-no-azure-para-o-power-monitor.md).
## Preguntas frecuentes
El estado quedó como "Consentimiento de Administrador Pendiente". ¿Qué hago?
El consentimiento se concedió solo para su usuario. Haga clic en **Conceder de Nuevo (con Admin Consent)** y, en la ventana de Microsoft, marque **"Consent on behalf of your organization"** antes de aceptar. Solo los administradores del tenant pueden marcar esta opción.
El consentimiento falla al inicio con un error de cliente no válido. ¿Qué puede ser?
Una causa común es que el directorio de Entra ID haya alcanzado la cuota de objetos, lo que impide crear la aplicación. Verifíquelo con el administrador de su tenant y, si es necesario, comuníquese con nuestro [soporte](https://powermonitor.com.br/suporte).
¿Con qué nombre aparece la aplicación creada en Entra ID?
El App Registration se crea como **PowerMonitor-APP** y el grupo de seguridad como **PowerMonitor-Group**. Se pueden ver en **Microsoft Entra ID › Registros de aplicaciones** y **Grupos**. No los elimine ni quite la aplicación del grupo: sin ellos, Power Monitor deja de recopilar datos.
¿El client secret vence?
Sí, como todo client secret de Entra ID. Con el permiso **Vigencia del secreto de la aplicación**, Power Monitor avisa antes del vencimiento. El cambio de la credencial se realiza en **Configuración › Organización**.
## Páginas relacionadas
* [¿Cómo instalar Power Monitor?](/es/readme/como-instalar-o-power-monitor.md)
* [Instalación manual](/es/readme/como-instalar-o-power-monitor/instalacao-manual.md)
* [Requisitos previos](/es/documentacion-tecnica/instalacao/pre-requisitos.md)
* [Configuración](/es/power-monitor/configuracoes.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.powermonitor.com.br/es/readme/como-instalar-o-power-monitor/instalacao-automatica.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.